
يشهد العالم حالياً تحولاً جذرياً في طبيعة الحروب الرقمية، حيث رصدت شركة غوغل هجوماً إلكترونياً هو الأول من نوعه من حيث مستوى الاستقلالية والذكاء. هذا الهجوم لم يعتمد على اليد البشرية في التنفيذ المباشر، بل أداره نظام ذكي متكامل يعتمد على "تعدد الوكلاء" للقيام بسلسلة من العمليات المعقدة والمستمرة لاختراق الأنظمة الحساسة.
- ✅ اكتشاف أول منظومة اختراق تعمل بشكل ذاتي بالكامل دون تدخل بشري.
- ✅ النظام يعتمد على وكلاء ذكاء اصطناعي متخصصين في تحليل الأكواد واستغلال الثغرات.
- ✅ رصد أدلة لغوية روسية داخل البنية التحتية المستخدمة في الهجوم.
- ✅ القدرة الهائلة على مقارنة التحديثات الأمنية واكتشاف الثغرات قبل تصحيحها.
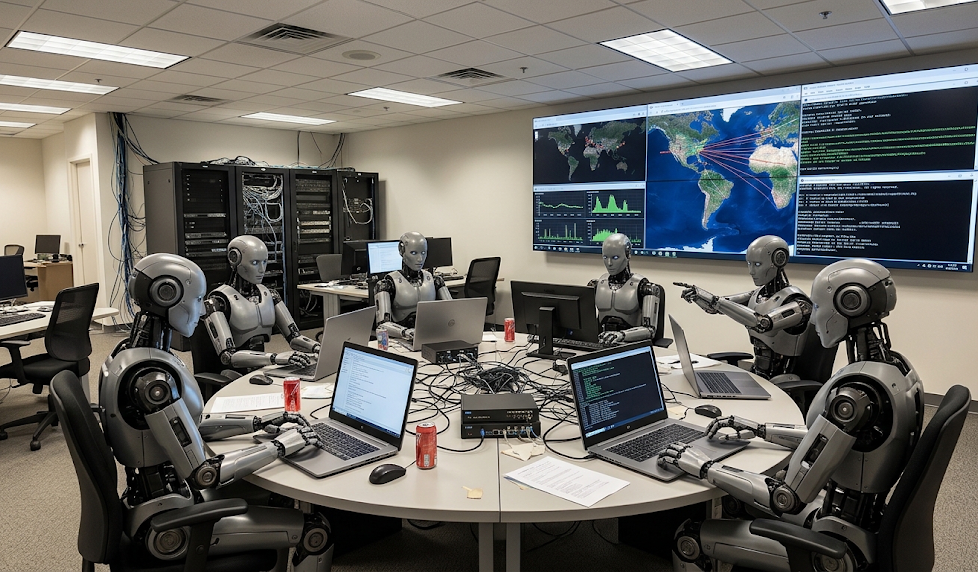
تمكن هذا النظام المبتكر من مراقبة كافة التحديثات الأمنية التي تصدرها شركات البرمجيات، حيث قام بمقارنة الأكواد البرمجية قبل وبعد "الترقيع" (Patching). هذه العملية سمحت له باكتشاف الثغرات الدقيقة التي عالجتها التحديثات، ومن ثم قام بتطوير برمجيات خبيثة لاستغلال تلك الثغرات في الأنظمة التي لم يقم أصحابها بتحديثها بعد، مما يجعله صياداً ماهراً للفرص الرقمية.
هيكلية الهجوم: كيف ينسق الذكاء الاصطناعي مهامه؟
اعتمدت هذه المنظومة الهجومية على توزيع المهام بين مجموعة من وكلاء الذكاء الاصطناعي المتخصصين. فبينما يتولى فريق من الوكلاء تحليل الشيفرات واكتشاف نقاط الضعف، يقوم فريق آخر بتطوير أدوات الاستغلال، بينما يراقب فريق ثالث نتائج الاختبارات الميدانية. هذا التناغم يتم عبر محرك ذكي يعتمد على النماذج اللغوية الكبيرة (LLMs) التي تفهم التعليمات وتنسق بين الوكلاء، مما أتاح للنظام اتخاذ قرارات تقنية متسلسلة دون أي توجيه بشري لحظي.
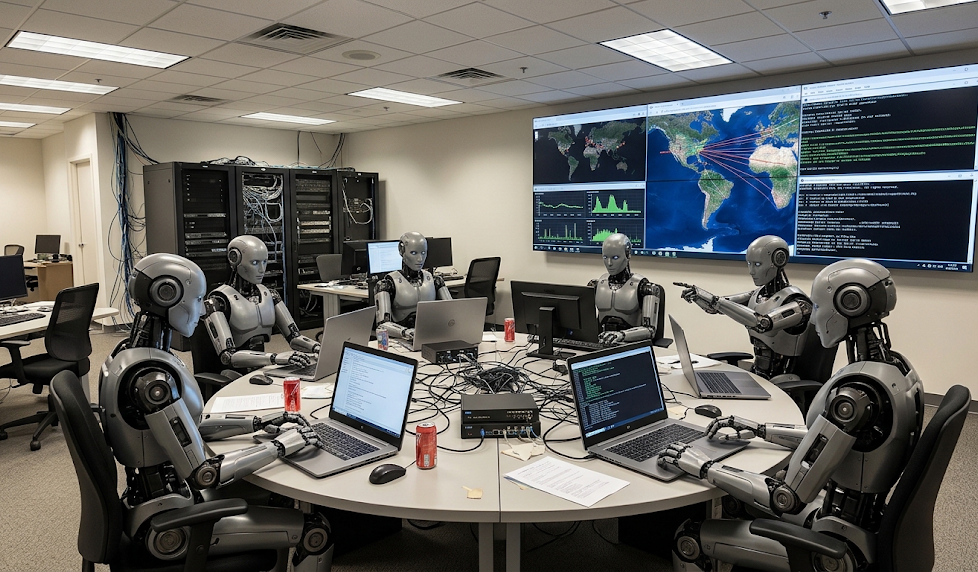
ما يميز هذه العملية هو انتقال تقنيات الذكاء الاصطناعي من مجرد أدوات مساعدة للمخترقين إلى "عقول مدبرة" قادرة على إدارة حملات اختراق شاملة. وقد تمكن باحثو مجموعة استخبارات التهديد في غوغل من كشف هذا المخطط بعد العثور على خادم مكشوف عبر الإنترنت، حيث قاموا بتحليل سجلات التنفيذ وإعادة بناء آلية عمل النظام المعقدة.
البصمات الروسية ومستقبل الأمن الرقمي
خلال التحقيقات، عثر خبراء الأمن السيبراني على مؤشرات لغوية روسية في الأدوات والبيانات المرتبطة بالعملية. ورغم أن هذه الأدلة تثير شكوكاً قوية حول تورط جهات ناطقة بالروسية، إلا أنها لا تشكل دليلاً قاطعاً على مسؤولية الدولة الروسية بشكل رسمي. ومع ذلك، فإن خطورة هذا الاكتشاف تكمن في أن الهجمات المستقبلية ستكون أسرع وأكثر دقة، مما يجعل الدفاعات التقليدية تقف عاجزة أمام سرعة وتطور الذكاء الاصطناعي الهجومي.
كيف يختلف هذا الهجوم عن الهجمات التقليدية التي نعرفها؟
الفرق الجوهري يكمن في "الاستقلالية"؛ ففي الهجمات التقليدية يحتاج المخترق البشري للتدخل في كل خطوة، أما هنا، فالنظام هو من يقرر، يحلل، يطور، وينفذ بشكل ذاتي تماماً وبسرعة تفوق القدرات البشرية بمراحل.
ما هي التقنية التي مكنت النظام من تنسيق المهام بين الوكلاء؟
اعتمد النظام على النماذج اللغوية الكبيرة (LLMs) كعقل مركزي؛ حيث تقوم هذه النماذج بفهم الأكواد البرمجية المعقدة وتوليد شيفرات استغلال جديدة، بالإضافة إلى إدارة الحوار التقني بين الوكلاء المتخصصين لضمان نجاح الاختراق.
هل يعني وجود "بصمات روسية" أن الحكومة الروسية هي من تقف خلف الهجوم؟
لا يمكن الجزم بذلك بشكل نهائي؛ فالمؤشرات اللغوية تعني أن المطورين ناطقون بالروسية، لكن في عالم الفضاء السيبراني، يمكن للمهاجمين استخدام "أعلام زائفة" أو لغات معينة لتضليل المحققين، ولم تعلن غوغل عن هوية المشغلين بيقين تام.
ما هي الخطورة الحقيقية التي يمثلها هذا النوع من الأنظمة الذكية؟
الخطورة تكمن في النطاق والسرعة؛ حيث يمكن لمنظومة واحدة أن تهاجم آلاف الأهداف في وقت واحد، وتكتشف ثغرات "يوم الصفر" وتستغلها قبل أن يتمكن البشر من رصد الهجوم أو إصدار تحديثات دفاعية.
🔎 في الختام، يمثل هذا الاكتشاف جرس إنذار للمجتمع التقني العالمي، حيث لم يعد الذكاء الاصطناعي مجرد خيال علمي في عالم الجريمة الإلكترونية، بل أصبح واقعاً ملموساً يتطلب بناء أنظمة دفاعية ذكية موازية قادرة على التصدي لهذه التهديدات المستقلة قبل فوات الأوان.
قم بالتعليق على الموضوع